La legislación neerlandesa sobre protección de datos se compone del Reglamento General de Protección de Datos (RGPD), de aplicación directa, y de la Ley de Implementación del RGPD (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), que completa las opciones que el RGPD deja a los Estados miembros. La Autoridad de Protección de Datos (Autoriteit Persoonsgegevens, AP) supervisa el cumplimiento y puede imponer multas; la principal excepción al alcance del RGPD es el uso puramente personal o doméstico, como las fotografías privadas que se guardan para uso personal.
Para cualquier organización, dos preguntas son determinantes en la mayoría de los casos: ¿existe una base legal para el tratamiento de datos y se respetan los principios del RGPD? A continuación, explicamos ambas cuestiones, las modificaciones realizadas en los Países Bajos a la Ley neerlandesa de Protección de Datos (UAVG), los derechos de las personas, la obligación de notificar las violaciones de seguridad en un plazo de 72 horas y los requisitos que debe cumplir una organización establecida en los Países Bajos.
Tabla de contenidos.
¿Qué normas se aplican a los datos personales en los Países Bajos?
El RGPD se aplica en todos los Estados miembros de la UE sin transposición, y la UAVG incorpora la normativa neerlandesa allí donde el RGPD lo permite. En conjunto, se aplican a empresas, organismos gubernamentales, fundaciones y cualquier otra persona que procese datos personales.
Los datos personales son cualquier información sobre una persona identificada o identificable: nombre, dirección de correo electrónico, fotografía, dirección IP o número de cliente. El tratamiento abarca todo lo que se haga con ellos, desde su recopilación y almacenamiento hasta su consulta, intercambio y eliminación.
La UAVG establece varias normas específicas para los Países Bajos. Según el artículo 5 de la UAVG, un menor de 16 años necesita el consentimiento de sus padres o tutor legal cuando el tratamiento de sus datos se base en dicho consentimiento. Según el artículo 46 de la UAVG, el número de identificación fiscal (Burgerservicenummer, BSN) solo puede utilizarse cuando así lo exija la ley. Los artículos 22 a 30 de la UAVG establecen las excepciones para categorías especiales de datos.
¿Qué fundamento jurídico necesitas?
Toda operación de tratamiento de datos requiere una de las seis bases jurídicas del artículo 6 del RGPD: consentimiento, ejecución de un contrato, obligación legal, intereses vitales, interés público o interés legítimo. El consentimiento es solo una de ellas, y a menudo no es la adecuada.
Para la mayoría de los tratamientos de datos comerciales y laborales, la base jurídica correcta es la ejecución de un contrato, una obligación legal o un interés legítimo. El consentimiento debe ser libre, específico, informado y revocable en cualquier momento. Entre empleador y empleado, rara vez es libre, por lo que basarse en él en estos casos suele hacer que el tratamiento de datos sea ilícito.
Un interés legítimo requiere una ponderación documentada: ¿cuál es su interés?, ¿es necesario el procesamiento para alcanzarlo?, ¿supera este interés al de las personas afectadas? Registre esta evaluación antes de comenzar, no después de una queja.
¿Qué principios debe respetar todo proceso?
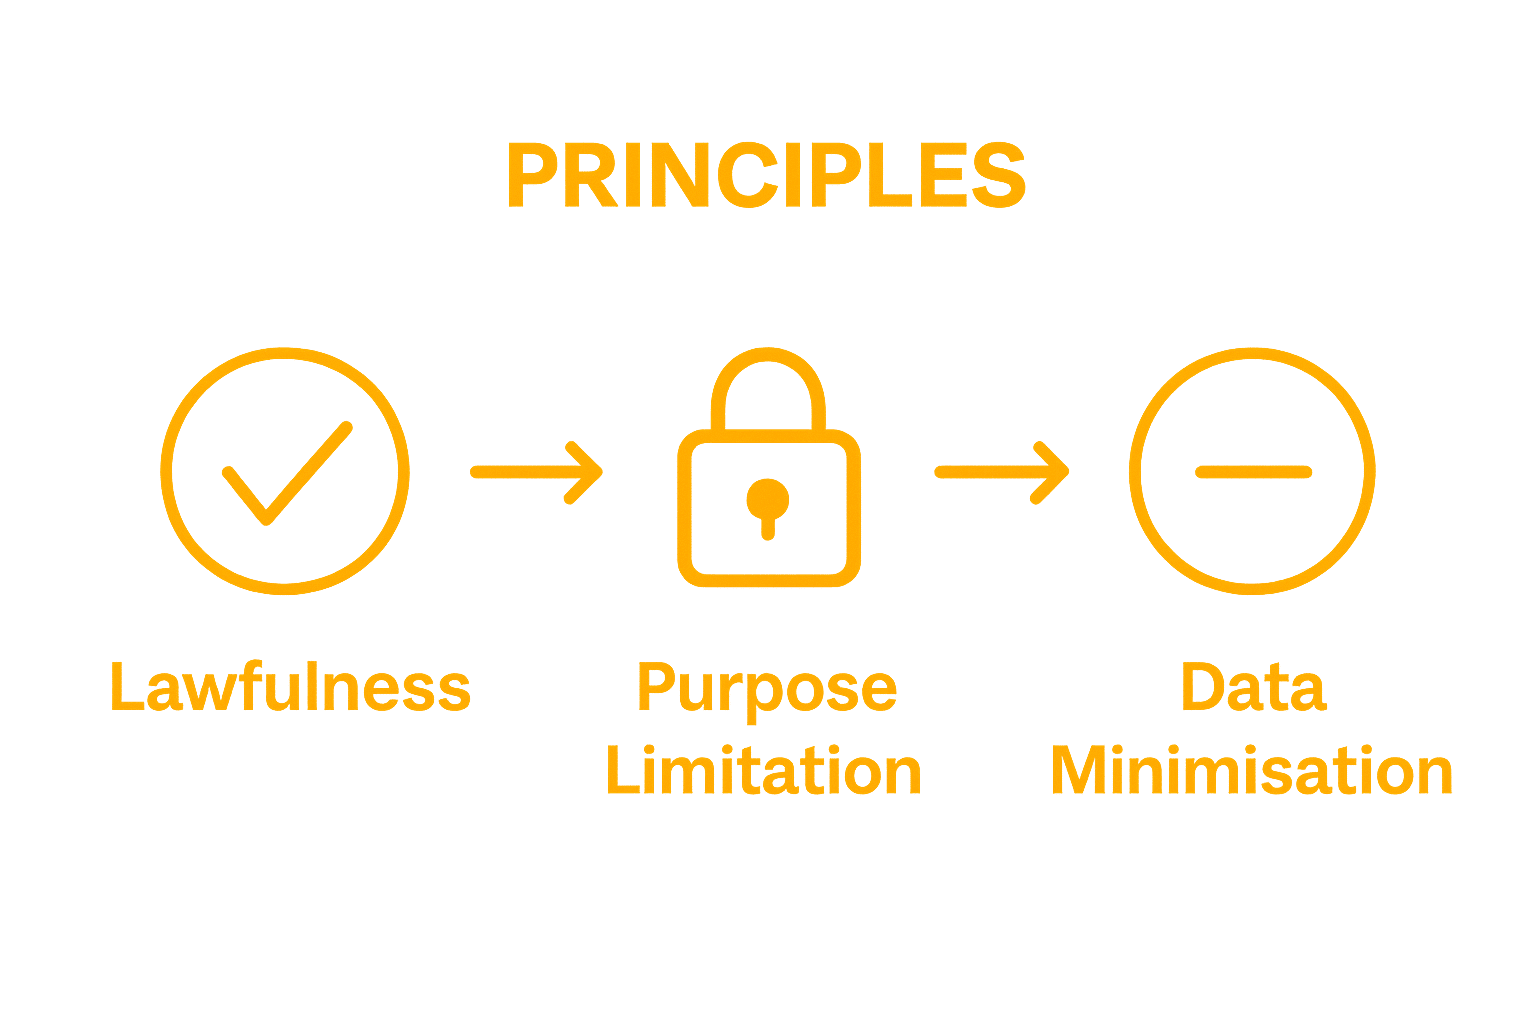
El artículo 5 del RGPD enumera los principios que se aplican a todo tratamiento de datos, independientemente de su fundamento jurídico. Según el principio de responsabilidad, también debe poder demostrar que cumple con dicho principio.
| Principio | Qué significa en la práctica |
|---|---|
| Legalidad, equidad y transparencia | Una base legal, sin procesamiento oculto e información clara en una declaración de privacidad. |
| Limitación de propósito | Recopile datos para fines específicos y no los reutilice para fines incompatibles. |
| Minimización de datos | Reúna únicamente lo que necesite para ese fin. |
| Exactitud | Mantenga los datos correctos y actualizados. |
| Limitación de almacenamiento | Eliminar o anonimizar los datos una vez que se haya cumplido la finalidad para la que fueron recabados. |
| Integridad y confidencialidad. | Medidas de seguridad adecuadas contra el acceso no autorizado, la pérdida y los daños. |
| Responsabilidad | Documenta tus elecciones para que puedas demostrar a la AP que cumples con ellas. |
¿Cuándo puede procesar datos de salud y otras categorías especiales?
Únicamente en casos excepcionales. Los datos que revelen el origen racial o étnico, las opiniones políticas, la religión, la afiliación sindical, los datos genéticos o biométricos utilizados para la identificación, la salud, la vida sexual o la orientación sexual no podrán ser tratados a menos que se aplique alguna de las excepciones previstas en el artículo 9 del RGPD y la UAVG (artículo 22 de la UAVG).
En la práctica, los empleadores no pueden registrar la naturaleza ni la causa de la enfermedad de un empleado; esa información corresponde al médico de la empresa. Los proveedores de atención médica pueden procesar datos de salud para el tratamiento, en virtud del deber de confidencialidad médica. Los datos penales están sujetos a restricciones similares en virtud del artículo 10 del RGPD y la UAVG.
¿Qué derechos tienen los individuos?
De conformidad con los artículos 15 a 22 del RGPD, las personas físicas pueden solicitar el acceso, la rectificación, la supresión, la limitación del tratamiento, la portabilidad de los datos y oponerse al tratamiento de los mismos. Debe responder en el plazo de un mes, plazo que puede prorrogarse dos meses para solicitudes complejas si informa a la persona interesada durante el primer mes (artículo 12, apartado 3, del RGPD).
El derecho de acceso es el más utilizado, frecuentemente como primer paso en una disputa laboral o con un cliente. La persona tiene derecho a obtener una copia de los datos, la finalidad, los destinatarios y el plazo de conservación. La negativa o la ignorancia de esta solicitud pueden dar lugar a una reclamación ante la autoridad competente o a una demanda judicial.
¿Qué debe hacer después de una filtración de datos?
Infórmale a la AP dentro de las 72 horas siguientes a tener conocimiento del hecho, a menos que sea improbable que suponga un riesgo para las personas afectadas (Artículo 33 del RGPD). Cuando el riesgo sea alto, también debes informar a esas personas sin demora indebida (Artículo 34 del RGPD).
Una brecha de seguridad (datalek) es cualquier fallo de seguridad que provoque la pérdida o el acceso no autorizado a datos personales: un ordenador portátil extraviado, un correo electrónico enviado a destinatarios equivocados, un ataque de ransomware. Registre internamente cada brecha, incluso aquellas que no notifique, con los hechos, las consecuencias y las medidas adoptadas. Las organizaciones sujetas a la Ley de Ciberseguridad (Cyberbeveiligingswet), en vigor desde el 15 de agosto de 2026, también podrían tener que notificar con antelación cualquier incidente significativo en un plazo de 24 horas.
¿Qué necesita tener una organización?
Según el principio de rendición de cuentas, debe poder demostrar el cumplimiento mediante la documentación. El conjunto básico de requisitos es el mismo para la mayoría de las organizaciones establecidas en los Países Bajos.
- Un registro de las actividades de tratamiento (Artículo 30 del RGPD), que incluya las finalidades, las categorías de datos y los destinatarios, así como los periodos de conservación.
- Una declaración de privacidad que informa a las personas sobre el procesamiento; consulte nuestra Orientación sobre las declaraciones de privacidad según la legislación neerlandesa..
- Acuerdos de procesamiento con cada proveedor que procese datos personales en su nombre (Artículo 28 del RGPD), como proveedores de servicios en la nube, nóminas y TI.
- Una evaluación de impacto relativa a la protección de datos (EIPD) para el tratamiento de datos que pueda conllevar un alto riesgo, como la monitorización a gran escala o el tratamiento de datos sanitarios (Artículo 35 del RGPD).
- Un responsable de protección de datos cuyas actividades principales impliquen la monitorización a gran escala o el tratamiento a gran escala de categorías especiales, y siempre para las autoridades públicas (Artículo 37 del RGPD).
- Medidas de seguridad adecuadas al riesgo, y un procedimiento para casos de incumplimiento y para solicitudes de particulares.
¿Qué puede hacer la Autoridad de Protección de Datos de los Países Bajos?
La AP puede investigar, ordenarle que ajuste el procesamiento de datos a la normativa, imponerle una prohibición de procesamiento y multarle. Según el artículo 83 del RGPD, las multas por las infracciones más graves alcanzan los 20 millones de euros o el 4 % de la facturación anual mundial, lo que sea mayor.
La AP decide por sí misma qué reclamaciones investiga y no concede indemnizaciones. Las personas perjudicadas pueden reclamarlas ante el tribunal civil, de conformidad con el artículo 82 del RGPD. La multa impuesta por la AP es una decisión administrativa: se puede interponer un recurso en un plazo de seis semanas y, posteriormente, recurrir ante el tribunal administrativo.
¿Qué debería comprobar su organización?
- ¿Existe una base jurídica, según el artículo 6 del RGPD, para cada finalidad del tratamiento de datos, y está documentada?
- ¿Su registro de actividades de procesamiento está completo y actualizado?
- ¿Tiene usted un acuerdo de procesamiento de datos con cada proveedor que maneja datos personales en su nombre?
- ¿Puede responder a las solicitudes de acceso y eliminación en el plazo de un mes?
- ¿Disponen de un procedimiento de notificación de incidentes que permita notificar a la autoridad competente en un plazo de 72 horas?
- ¿Utiliza usted el BSN únicamente cuando así lo prescribe la ley (Artículo 46 UAVG)?
¿Qué deberías comprobar como individuo?
- Lea la declaración de privacidad de la organización para saber con qué base y con qué propósito utiliza sus datos.
- Envíe una solicitud de acceso por escrito conforme al artículo 15 del RGPD e indique la fecha; la respuesta deberá recibirse en el plazo de un mes.
- Retirar el consentimiento u oponerse al tratamiento cuando este se base en el consentimiento o en un interés legítimo.
- Guarde copias de toda la correspondencia por si presenta una queja ante la AP o acude a los tribunales.
- Si ha sufrido daños, considere la posibilidad de presentar una reclamación ante los tribunales civiles en virtud del artículo 82 del RGPD.
¿Qué podemos hacer por usted en materia de protección de datos?
Nuestros abogados especializados en informática y privacidad asesoran a organizaciones y particulares sobre el RGPD y la UAVG:
- Revisamos sus actividades de procesamiento y configuramos o verificamos su registro de procesamiento.
- Redactamos declaraciones de privacidad, acuerdos de procesamiento de datos y políticas de protección de datos.
- Realizamos o revisamos una Evaluación de Impacto en la Protección de Datos (EIPD) para el tratamiento de datos de alto riesgo.
- Recomendamos notificar a la AP y a las personas afectadas dentro del plazo de 72 horas posterior a una violación de datos.
- Gestionamos solicitudes de acceso y supresión de datos, así como reclamaciones, tanto para organizaciones como para particulares.
- Nos oponemos a las decisiones y multas de AP y presentamos la apelación.
Resumen
- El RGPD se aplica directamente en los Países Bajos; la UAVG añade normas neerlandesas, como la edad mínima de 16 años para dar el consentimiento y las limitaciones en el uso del BSN.
- Todo tratamiento de datos necesita una base jurídica según el artículo 6 del RGPD; el consentimiento a menudo no es la base jurídica adecuada, especialmente en el ámbito laboral.
- Las categorías especiales, como los datos de salud, solo podrán procesarse bajo una excepción.
- Las solicitudes de los particulares deben ser respondidas en el plazo de un mes; las infracciones deben ser notificadas a la AP en un plazo de 72 horas.
- La AP puede imponer multas de hasta 20 millones de euros o el 4% de la facturación anual mundial.
Preguntas frecuentes
¿Se aplica directamente el RGPD en los Países Bajos?
Sí. El RGPD se aplica sin necesidad de transposición; la Ley de Transposición del RGPD de los Países Bajos (UAVG) solo añade normas donde el RGPD deja margen, por ejemplo, en lo que respecta a categorías especiales de datos y el uso del BSN.
¿Siempre se requiere el consentimiento para procesar datos personales?
No. El consentimiento es una de las seis bases legales del artículo 6 del RGPD. La mayoría del tratamiento de datos por parte de empresas y empleadores se basa en un contrato, una obligación legal o un interés legítimo.
¿Con qué rapidez debe una organización responder a una solicitud de acceso?
En el plazo de un mes desde su recepción. Para solicitudes complejas o numerosas, el plazo podrá prorrogarse dos meses, siempre que se informe a la persona interesada durante el primer mes (Artículo 12(3) del RGPD).
¿Cuándo debe notificarse una violación de datos?
En un plazo de 72 horas desde que se tenga conocimiento de la infracción, deberá notificarse a la Autoridad de Protección de Datos (Autoriteit Persoonsgegevens), salvo que sea improbable que la infracción suponga un riesgo para las personas afectadas. Si el riesgo es elevado, dichas personas también deberán ser informadas.