En los Países Bajos, la obligación de notificar incidentes de ciberseguridad se rige por la Ley de Ciberseguridad ( Cyberbeveiligingswet , Cbw), que entró en vigor el 15 de agosto de 2026 y sustituyó a la Ley de Seguridad de Redes y Sistemas de Información ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Las organizaciones sujetas a esta ley deben notificar un incidente significativo en un plazo de 24 horas desde su detección, realizar una notificación más completa en un plazo de 72 horas y presentar un informe final en el plazo de un mes. Los informes se tramitan a través del portal del Centro Nacional de Ciberseguridad (NCSC), que los remite al CSIRT correspondiente y al supervisor competente.
La Cbw implementa la Directiva NIS2 y surgió junto con la Ley de Resiliencia de Entidades Críticas ( Wet weerbaarheid kritieke entiteiten , Wwke), que implementa la Directiva CER e impone obligaciones de resiliencia física e información a las aproximadamente quinientas organizaciones designadas como entidades críticas. Nuestra guía más amplia sobre NIS2 y la Ley de Ciberseguridad neerlandesa cubre el deber de diligencia en su totalidad; este artículo detalla quiénes están sujetos al régimen de notificación, cuándo un incidente supera el umbral, qué informes deben presentarse y cuándo, qué autoridad los recibe y cómo interactúa este deber con las obligaciones de notificación que usted ya pueda tener en virtud del RGPD o la DORA.
¿Qué organizaciones abarca la obligación de informar?
El Convenio sobre la Seguridad en el Trabajo (Cbw) se aplica a entidades esenciales e importantes de dieciocho sectores. Las entidades esenciales incluyen energía, transporte, banca, infraestructura del mercado financiero, salud, agua potable, aguas residuales, infraestructura digital, gestión de servicios de TIC, administración pública y espacio. Las entidades importantes abarcan los servicios postales y de mensajería, la gestión de residuos, la fabricación de productos químicos y alimentos, la fabricación de dispositivos médicos, ordenadores y vehículos, proveedores digitales como mercados en línea, motores de búsqueda y plataformas sociales, y organizaciones de investigación.

El tamaño suele determinar la clasificación dentro de un sector. Las grandes organizaciones de un sector esencial son entidades esenciales, las medianas son entidades importantes, y las que no alcanzan este umbral generalmente quedan fuera del ámbito de aplicación de la Ley. Esta regla de tamaño tiene excepciones: los proveedores de servicios DNS, los registros de dominios de nivel superior, los proveedores de servicios de confianza, los proveedores de redes y servicios de comunicaciones electrónicas públicas y algunos organismos de la administración pública están sujetos a la Ley independientemente de su tamaño, al igual que las organizaciones que son el único proveedor de un servicio crítico para la sociedad o cuya interrupción tendría un impacto significativo. Ser una entidad esencial o importante no modifica los plazos de presentación de informes; lo que sí modifica es la intensidad de la supervisión y el límite máximo de la multa.
El registro precede a la presentación de informes.
Una organización sujeta a la Ley de Seguridad Comunitaria (Cbw) debe registrarse en el registro nacional de entidades del Centro Nacional de Seguridad Comunitaria (NCSC), indicando, entre otros datos, su sector, sus datos de contacto para incidentes y los nombres de dominio de internet de los que es responsable. El registro no es un mero trámite que pueda esperar al primer incidente: el registro es la forma en que el CSIRT y el supervisor conocen su identidad, y la notificación a través del portal presupone que usted está inscrito en él. Los cambios en los datos registrados deben comunicarse.
Además del registro, la Ley impone un deber de diligencia. Las entidades deben adoptar medidas técnicas, operativas y organizativas adecuadas y proporcionales contra los riesgos para sus redes y sistemas de información, tal como se detalla en el Decreto de Ciberseguridad ( Cyberbeveiligingsbesluit ) y en las normas ministeriales. La Ley también sitúa la responsabilidad en la cúpula directiva: el órgano de administración aprueba las medidas de gestión de riesgos, es responsable del cumplimiento y debe recibir formación sobre riesgos de ciberseguridad. Esta responsabilidad es una de las diferencias prácticas con la antigua Wbni, y se trata de una cuestión de gobernanza más que de TI. Se relaciona con el aspecto penal de la ciberseguridad, sobre el cual nuestra nota sobre la Ley de Ciberdelincuencia III constituye el punto de partida. Nuestro resumen de los marcos de cumplimiento que debe tener en cuenta una empresa neerlandesa lo contextualiza.
Cuando un incidente se convierte en un incidente que debe ser reportado.
El detonante es un incidente significativo, no cualquier incidente. Un incidente es significativo cuando causa o puede causar una interrupción operativa grave de los servicios o una pérdida financiera para la entidad afectada, o cuando ha afectado o puede afectar a otras personas físicas o jurídicas, causándoles daños materiales o inmateriales considerables. El plazo comienza a contar desde la detección, no desde la finalización de la investigación, por lo que la primera decisión debe tomarse con información incompleta.

Dado que el criterio legal es abierto, se complementa con umbrales y directrices específicas para cada sector. Al evaluar la importancia, las preguntas clave son: cuánto tiempo ha estado inactivo el servicio y a cuántos destinatarios, si se ha accedido a datos o se han modificado sin autorización y en qué categorías, si los efectos se extienden a otros Estados miembros, si el incidente interrumpe los servicios que se prestan a otras entidades esenciales o importantes, y cuánto tiempo se prevé que dure la recuperación. Los efectos en cascada se tienen en cuenta por sí mismos: un proveedor de servicios en la nube cuya brecha de seguridad afecta a un hospital debe informar sobre dicha interrupción, no solo sobre sus propias pérdidas.
La respuesta sensata ante una norma abierta es definir claramente el umbral de tolerancia antes de que ocurra cualquier incidente. Un estándar de clasificación interno breve, aplicado de forma consistente y registrado, sirve tanto de ayuda operativa como de prueba de buena fe si un supervisor pregunta posteriormente por qué no se informó de un incidente en particular.
Los tres informes y sus plazos de entrega
La obligación de informar se desarrolla por etapas. Dentro de las 24 horas siguientes a tener conocimiento de un incidente significativo, se debe presentar una alerta temprana, indicando si se sospecha que el incidente fue causado por actos ilícitos o maliciosos y si podría tener efectos transfronterizos. Dentro de las 72 horas siguientes, se debe presentar la notificación del incidente, que actualiza la alerta temprana con una evaluación inicial del incidente, su gravedad e impacto y, cuando estén disponibles, los indicadores de compromiso. Dentro del plazo de un mes desde la notificación del incidente, se debe presentar el informe final, que incluye una descripción detallada del incidente, su gravedad y consecuencias, el tipo de amenaza o causa raíz, las medidas de mitigación aplicadas y, cuando corresponda, el impacto transfronterizo.

Si el incidente aún continúa al finalizar el mes, deberá presentar un informe de progreso, seguido del informe final dentro del plazo de un mes a partir de la resolución del incidente. Este esquema incluye dos plazos más cortos. Los proveedores de servicios fiduciarios deben informar sobre cualquier incidente que afecte la prestación de sus servicios en un plazo de 24 horas, en lugar de 72. Asimismo, cuando un incidente significativo afecte a los beneficiarios de su servicio, deberá informarles sin demora indebida sobre el incidente y, si la amenaza lo justifica, sobre las medidas o soluciones que pueden adoptar.
¿Quién recibe su informe?
Usted presenta la notificación a través del portal del NCSC, y desde allí se la transmite al CSIRT responsable de su sector y al supervisor que lo supervisa. Este único punto de entrada es una simplificación deliberada: no tiene que calcular la división de responsabilidades bajo presión de tiempo. La supervisión en sí sigue siendo sectorial. La Autoridad Neerlandesa de Infraestructura Digital ( Rijksinspectie Digitale Infrastructuur , RDI) supervisa la infraestructura digital, los proveedores digitales y la mayor parte del gobierno central; la Inspección de Medio Ambiente Humano y Transporte (ILT) supervisa las autoridades del agua y parte del transporte; la salud corresponde a la Inspección de Salud y Atención a la Juventud (IGJ); y el sector financiero es supervisado por el Banco de los Países Bajos y la Autoridad Neerlandesa de Mercados Financieros. Confirmar qué supervisor cubre su sector y registrar sus datos de contacto en su plan de incidentes es un ejercicio de cinco minutos que es imposible hacer bien a las tres de la mañana.
Cuando se superponen otras obligaciones de presentación de informes
Un único incidente rara vez conlleva una única obligación. Cuando el incidente involucra datos personales, el RGPD se aplica en paralelo: una violación de datos personales debe notificarse a la Autoridad de Protección de Datos neerlandesa en un plazo de 72 horas desde que se tenga conocimiento de ella, a menos que sea improbable que suponga un riesgo para las personas, y los propios interesados deben ser informados cuando el riesgo para sus derechos y libertades sea elevado. Esta obligación es independiente de la Ley de Protección de Datos, recae en una autoridad diferente y se evalúa con un umbral distinto. Cuando el incidente se produjo en un procesador, la asignación de funciones en el acuerdo de procesamiento de datos determina quién notifica a quién, tal como se establece en nuestra guía del Reglamento General de Protección de Datos .
Las entidades financieras constituyen la principal excepción al régimen de la Ley de Resiliencia Operativa Digital (DORA), en lugar de un complemento. La Ley de Resiliencia Operativa Digital (DORA) contiene sus propias normas sobre la gestión de riesgos de las TIC y la notificación de incidentes graves relacionados con las TIC al supervisor financiero competente. Cuando dichas normas son al menos equivalentes, sustituyen las obligaciones correspondientes de la NIS2. Por lo tanto, un banco o una aseguradora notifica un incidente grave de TIC al Banco de los Países Bajos o a la Autoridad Neerlandesa de los Mercados Financieros en virtud de la DORA, y registra sus acuerdos contractuales con proveedores externos de TIC en el registro de información que exige la DORA; no duplica dicha notificación en virtud de la Ley de Resiliencia Operativa Digital. Los proveedores de redes y servicios de comunicaciones electrónicas tienen sus propias obligaciones de notificación de continuidad en virtud de la Ley de Telecomunicaciones, y las organizaciones designadas como entidades críticas notifican las interrupciones en virtud de la Ley de Seguridad de la Información y la Comunicación (Wwke). Identificar cuál de estas normativas le es aplicable, antes de que se produzca un incidente, es el paso preparatorio más útil.
¿Qué sucede si te presentas tarde o no te presentas en absoluto?
Los supervisores del Convenio sobre la Libertad de Expresión (Cbw) disponen de las herramientas administrativas habituales, e incluso algunas adicionales. Pueden solicitar información, ordenar una auditoría, dar instrucciones vinculantes, imponer una orden sujeta al pago de una sanción ( last onder dwangsom ) e imponer una multa administrativa. La Directiva NIS2 exige a los Estados miembros que establezcan multas máximas de al menos diez millones de euros o el dos por ciento de la facturación anual mundial para las entidades esenciales, la que sea mayor, y de al menos siete millones de euros o el 1.4 por ciento para las entidades importantes; los máximos neerlandeses se establecen en el propio Convenio sobre la Libertad de Expresión. Para las entidades esenciales, la directiva también permite al supervisor, como último recurso, suspender una certificación o autorización y prohibir a una persona el ejercicio de funciones de gestión.
La exposición no es solo administrativa. Un incidente que se hace público genera preguntas de clientes y contrapartes contractuales, y un informe tardío o incompleto debilita la posición de la organización en cualquier disputa posterior. Nuestra nota sobre las responsabilidades legales de los directores y las empresas explica dónde se ubica dicha exposición dentro de la organización.
Elaborar un procedimiento que resista un incidente real.
Las organizaciones que han definido con antelación las responsabilidades de cada persona deben cumplir los plazos de 24 y 72 horas. Un procedimiento viable designa a la persona que evalúa un incidente según el umbral de notificación, a la que aprueba la notificación, a la que la presenta y a la que mantiene contacto con la autoridad competente, con un suplente para cada función, dado que los incidentes no respetan el horario laboral. La evaluación debe realizarse en las primeras horas tras la detección; la alerta temprana debe redactarse, revisarse y archivarse durante el primer día.

Las plantillas preparadas marcan la diferencia entre cumplir con el plazo de 24 horas y no hacerlo. Una plantilla de alerta temprana requiere la hora de detección, la categoría del incidente, los sistemas afectados, si se sospecha actividad maliciosa y si son posibles efectos transfronterizos, además de un contacto designado. La plantilla de notificación de incidentes añade la evaluación de la gravedad, el alcance del impacto, el número de destinatarios afectados, los indicadores de compromiso y las medidas de contención ya tomadas. La plantilla del informe final abarca la cronología, la causa raíz, el impacto total y las medidas implementadas. Conserve también estos documentos sin conexión; un incidente que afecte a sus sistemas también afectará a la wiki donde se almacenan. Vale la pena incluir una breve revisión legal del borrador en el flujo de trabajo, y nuestros abogados de TI están acostumbrados a hacerlo en menos de una hora.
El registro de terceros de TIC merece una atención aparte. Gran parte de los incidentes que deben notificarse tienen su origen en un proveedor, y la obligación contractual de informarle con prontitud, junto con el derecho a la información técnica que necesita para su propio informe, debe estar estipulada en la nube o en el contrato con el proveedor antes del incidente. Esto es tanto una cuestión de contratación como de seguridad, y se enmarca dentro de las obligaciones de diligencia debida más amplias que recorren toda la cadena de suministro.
Formación y gobernanza
Los procedimientos que solo se encuentran en un documento resultan ineficaces. El personal ajeno al equipo de seguridad debe reconocer cómo se manifiesta un posible incidente, saber a quién contactar en cualquier momento y comprender que no deben investigar por su cuenta ni eliminar información. El equipo de seguridad debe conocer a fondo el estándar de clasificación y el flujo de trabajo para poder aplicarlos bajo presión, lo que en la práctica implica ensayarlos: un ejercicio de simulación que reproduce un escenario realista desde la detección hasta el informe final pone de manifiesto las deficiencias que oculta un procedimiento escrito.
A nivel del consejo de administración, la normativa sobre ciberseguridad convierte el riesgo cibernético en un tema permanente, no ocasional. El órgano de gestión aprueba las medidas de gestión de riesgos y debe recibir formación específica; debe recibir informes periódicos sobre incidentes, denuncias presentadas y respuestas recibidas de las autoridades, y un ejecutivo designado debe ser responsable del cumplimiento de la normativa. Nuestra práctica de cumplimiento normativo ayuda a las organizaciones a implementar esta gobernanza y a ponerla a prueba antes de que lo haga un supervisor.
Qué hacer a continuación
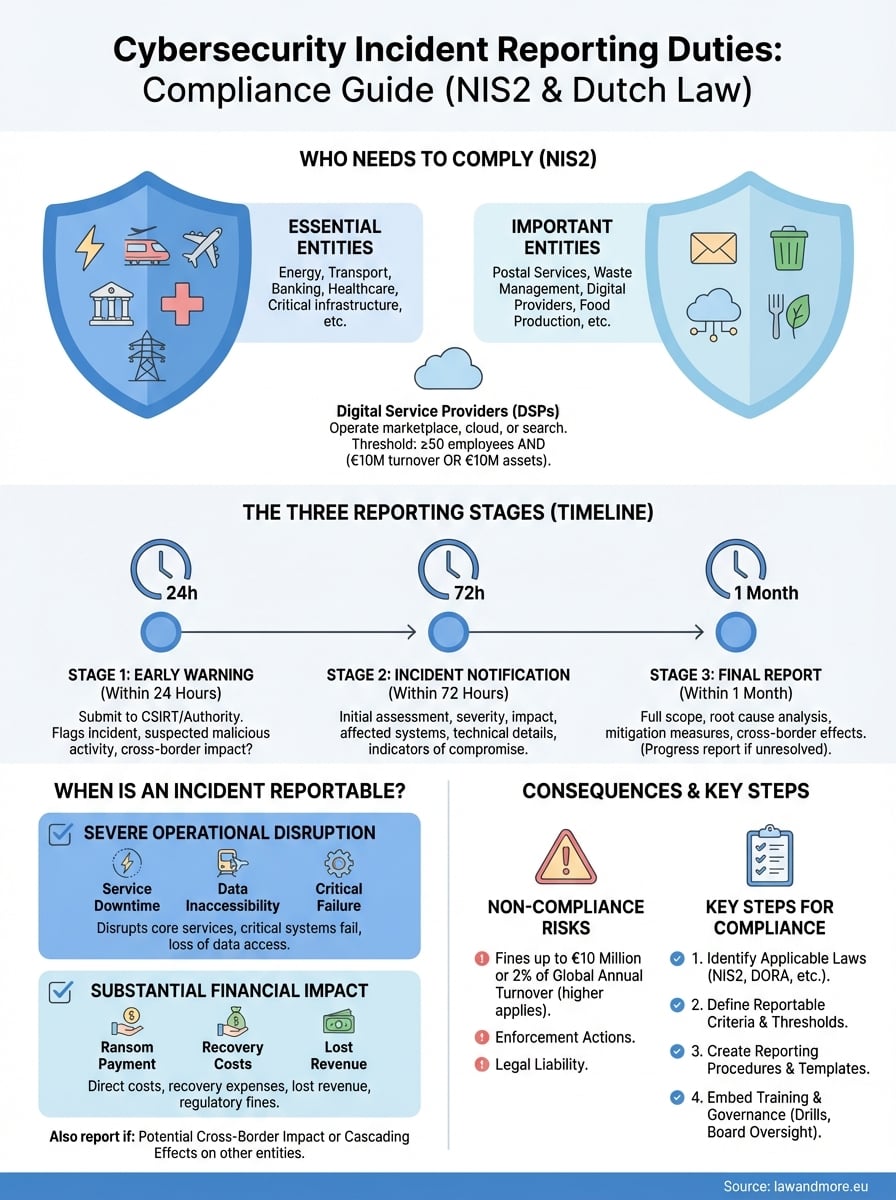
Tres factores determinan si una organización cumple con sus obligaciones de notificación de incidentes de ciberseguridad: saber si está sujeta a la Ley de Seguridad de la Información (CbW) y si está registrada en el Centro Nacional de Ciberseguridad (NCSC), contar con un umbral escrito para determinar qué se considera significativo y tener una persona designada que pueda presentar una alerta temprana en un plazo de 24 horas, a cualquier hora del día. Todo lo demás se deriva de estos tres factores. Verifique primero el registro, ya que es la obligación que las organizaciones que no lo han cumplido ya han vencido y es la más fácil de verificar para un supervisor.
Law & More Asesoramos a organizaciones sobre el alcance de la Ley de Ciberseguridad, la elaboración de procedimientos de notificación de incidentes y cláusulas para proveedores, así como sobre la gestión de los informes y la correspondencia de supervisión posterior. Si un incidente también involucra datos personales, la cadena de suministro o una disputa contractual, podemos abordar todos estos aspectos de forma conjunta, en lugar de secuencial. Si tiene dudas sobre si su organización está sujeta a la Ley, esta es la primera cuestión que debe resolver, y con gusto le ayudaremos.